Caso de estudio · App web · IA
gambeta.ai
Optimización, rediseño y seguridad de una plataforma de pronósticos con IA, en plena operación.
Visitar el sitio ↗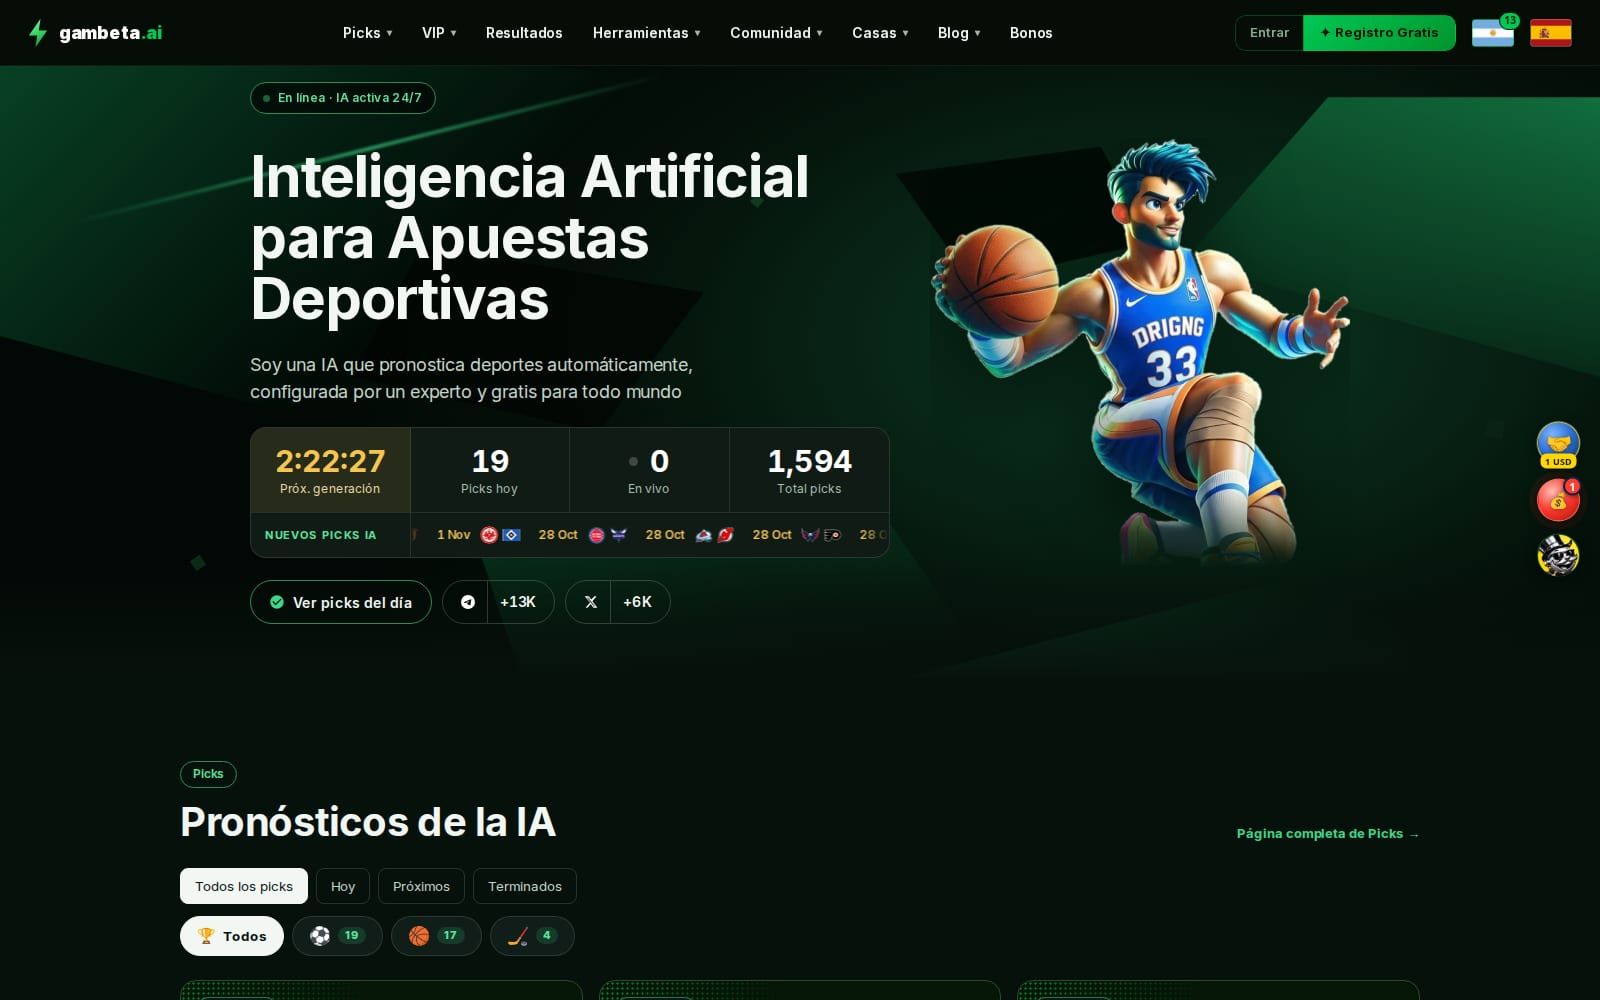
- +8.000
- usuarios registrados
- +1.800
- pronósticos publicados y auditables
- ~70 %
- de acierto en picks de máxima confianza
- 37 → 92
- PageSpeed móvil
- Cliente
- Gambeta.ai
- País
- Argentina (audiencia en 18 idiomas)
- Industria
- Deportes · Analítica deportiva con IA
- Servicios
- Optimización de rendimiento · Rediseño UX/UI · Auditoría y hardening de seguridad · DevOps · Automatización con agentes de IA
- Tecnologías
- Cloudflare Pages
- Cloudflare Workers
- Supabase (PostgreSQL)
- JavaScript
- esbuild
- GitHub Actions
- Playwright
- axe-core
- Claude Code
El cliente
Gambeta.ai es una plataforma gratuita de pronósticos deportivos generados con inteligencia artificial. Cubre más de 38 ligas de fútbol, además de tenis, béisbol, básquet y otros deportes en beta. Su propuesta es la transparencia: cada pick se publica antes del partido y queda en un historial público, con aciertos y fallos.
El proyecto
El producto había crecido muy rápido y estaba en producción, con miles de usuarios y cambios varias veces por día. Ese ritmo tuvo un costo. El sitio cargaba lento en el celular, la interfaz había acumulado secciones y estilos que no conversaban entre sí, y había riesgos de seguridad que en una plataforma con historial público podían afectar la confianza en la marca.
Nuestro trabajo se apoyó en tres pilares: que el sitio fuera rápido, que se viera y se usara mejor, y que fuera seguro. Todo sin frenar la operación diaria.
El desafío
- Rendimiento muy bajo en el celular
- PageSpeed daba 37 puntos en móvil, con un LCP de 12,4 s y 3,8 s de bloqueo del hilo principal. Para un sitio que se consulta desde el teléfono justo antes del partido, era un problema crítico.
- Recursos pesados
- Había más de 900 escudos de equipos que sumaban 65 MB, un video de portada de más de 3 MB con carga prioritaria y diccionarios de 18 idiomas que se descargaban siempre, aunque el usuario usa uno solo.
- Una interfaz saturada
- La home tenía secciones redundantes y las fichas de los pronósticos eran poco claras, sobre todo en mobile.
- Superficie de ataque expuesta
- Más de 30 endpoints internos respondían sin pedir autenticación, había credenciales y claves escritas en el código, y el panel de administración se protegía con un PIN compartido.
Optimización de rendimiento
Hicimos una auditoría completa con Lighthouse y PageSpeed, y de ahí salió un plan de 10 tareas independientes, priorizadas por impacto y riesgo.
- Imágenes
- Reprocesamos los más de 900 escudos sin tocar el código. Pasaron de 65 MB a 16 MB (−75 %) y conservaron la nitidez en pantallas de alta densidad.
- Video de portada
- Lo recodificamos de 3,25 MB a 743 KB y le cambiamos la estrategia de carga.
- Carga por idioma
- Cada usuario descarga solo su idioma, en lugar de 820 KB de diccionarios.
- JavaScript
- Pasamos el JS inline a archivos que se pueden cachear, diferimos los scripts de terceros (Google, analytics, Supabase) y reorganizamos la inicialización. La tarea más larga del hilo principal bajó de 5 s a 0,45 s.
- Datos
- La home pasó a descargar 4 veces menos datos para mostrar picks y resultados.
- Estabilidad visual
- Corregimos el CSS crítico que provocaba saltos de layout en desktop (CLS de 0,377).
Rediseño UX/UI
- Fichas de pronóstico
- Las rediseñamos con una estructura de 4 bloques, más clara y pensada primero para el celular.
- Previa de cada partido
- El pick en el hero, paneles con estadísticas, gráficos de cuotas y H2H, y opción para compartir.
- Una home más simple
- Sacamos 6 secciones redundantes y el HTML principal pasó de 397 KB a 262 KB.
- Navegación mobile
- Corregimos la navegación, el scroll horizontal y las tablas de resultados, siempre reacomodando el contenido para pantallas chicas en lugar de ocultarlo.
- Accesibilidad
- El puntaje de Lighthouse llegó a 100.
Seguridad y hardening
Probamos las 101 rutas del backend contra producción, una por una, para saber cuáles respondían sin autenticación. De ahí salió la lista de trabajo.
- Endpoints internos
- Más de 30 herramientas y endpoints que estaban públicos ahora exigen autenticación. Fallan en forma cerrada si falta la configuración, el token viaja por header y no por la URL, y rotamos los secretos.
- Administración por roles
- Reemplazamos el PIN compartido del panel por una tabla de roles en la base de datos. Cada acción se valida contra la sesión real del administrador en Supabase, y un acceso se puede revocar sin hacer un deploy.
- Sin claves en el código
- Sacamos todas las credenciales y claves fijas, incluidas las de 37 campañas de mail, y pasaron a secretos del entorno.
- Foro y datos de usuarios
- Publicar exige la sesión real del usuario, los posts se leen desde una vista que no expone emails y cerramos 2 vulnerabilidades de XSS almacenado.
- Integridad del historial
- Un trigger en la base impide que desde el navegador se borren pronósticos o se vuelvan a estado pendiente, para que el historial público siga siendo confiable.
- Dependencias verificadas
- La librería de Supabase quedó fijada en una versión y se carga con Subresource Integrity en más de 3.700 páginas.
- Producción limpia
- El pipeline elimina comentarios internos, sourcemaps y logs de depuración, y frena el deploy si algo de eso se cuela.
- Content Security Policy
- La desplegamos en modo de reporte con los orígenes verificados en tiempo real, y sumamos reglas de WAF para bloquear las rutas internas.
Automatización con agentes de IA
La plataforma se desarrolla con agentes de IA, así que parte del trabajo fue darles reglas y herramientas para que no rompan producción.
- Validación en cada edición
- Un hook revisa la sintaxis de cada archivo que el agente modifica y bloquea los logs de depuración en el código que corre en el navegador.
- Agentes especializados
- Uno audita las inconsistencias de traducción entre los 18 idiomas. Otro toma cada verificación que falla después de un deploy y la vincula con una causa ya documentada y su arreglo.
- Checklist previo al deploy
- Una rutina automatizada confirma que la base esté al día, corre el validador que corresponde a lo que se tocó y deja listas las verificaciones posteriores.
Cómo trabajamos
Trabajamos en forma sincrónica con el equipo del cliente, en la misma zona horaria. Cada optimización fue en una rama propia con su pull request. Antes de cada deploy corren más de 120 tests automáticos que lo bloquean si algo falla, y después un script verifica producción con Playwright y axe-core. Así el sitio mejoró mientras seguía publicando pronósticos todos los días.
Los resultados
- PageSpeed de 37 a 92 en móvil, y 95 en desktop
- En móvil, el LCP bajó de 12,4 s a 1,2 s y el bloqueo del hilo principal (TBT) de 3.870 ms a 160 ms, con un CLS de 0,001.
- Accesibilidad, buenas prácticas y SEO en 100
- En Lighthouse.
- Menos de un tercio del peso
- En imágenes y video.
- Una interfaz más clara y coherente
- Pensada para el celular.
- Superficie de ataque reducida
- Más de 30 endpoints cerrados, administración por roles, sin claves en el código y sin código interno en producción.
- Una base sólida para crecer
- Más de 8.000 usuarios registrados, más de 1.800 picks en un historial auditable y cerca de 70 % de acierto en los pronósticos de máxima confianza.
Conclusión
En un producto cuyo valor es la confianza, el rendimiento, el diseño y la seguridad son parte de la propuesta, no detalles. Con Gambeta.ai mostramos que se puede transformar una plataforma en plena operación sin detenerla: con mediciones antes y después, cambios incrementales y verificación automática en cada paso.
¿Tu plataforma necesita ser más rápida, más clara o más segura? Hablemos →